OpenAIの新モデル「GPT-6 Astra」はパソコン操作まで自律的に進められるAI。資料作成や定型業務をどこまで任せられるのか、経営者目線で考えます。
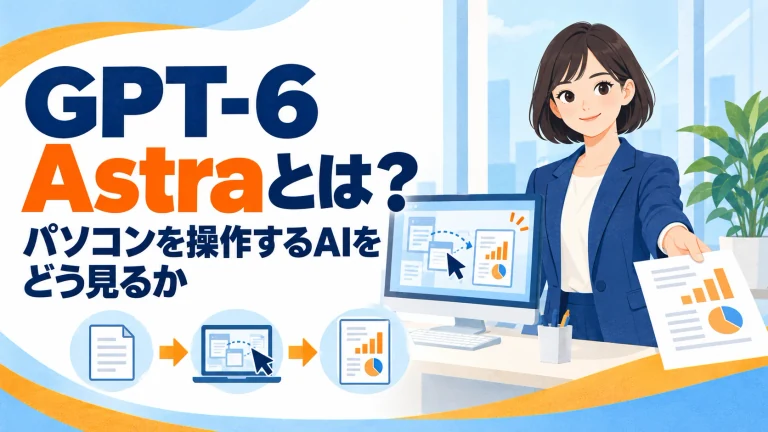
「GPT-6 Astra(アストラ)」とは、OpenAIが2026年9月に公開したGPT-6シリーズの最上位のAIモデルです(9月22日には、より安価な「GPT-6 Sol」「GPT-6 Luna」も追加されました)。従来のAIが「質問に答える対話型のツール」だったのに対し、Astraはパソコンの画面を視覚的に理解し、マウスやキーボードを自ら操作して実務を進める点(Computer Use)が決定的に違います。
2026年に入り、各社から自律型のAIエージェントが相次いで登場しました。10万基を超えるGPUで学習されたというAstraは、AIが人の代わりに直接手を動かす段階に入ったことを示す節目のモデルとして注目されています。
ただし、AIが自らクリックし、文字を入力できるということは、誤操作やセキュリティ上のリスクも同時に大きくなることを意味します。実際、OpenAI自身がこのモデルをサイバー分野で最も注意が必要な区分に位置づけています。
本記事では、Astraで何ができるようになったのか、公表されている性能、現場での使いどころ、そして導入前に必ず整えておくべきルールまでを、実務の目線で解説します。
1. 「GPT-6 Astra」は何が新しいのか?対話から「自律操作」へ
2026年9月3日、OpenAIは新しい主力モデル「GPT-6 Astra」を一部の承認済みの組織向けに公開し、翌4日からChatGPTのPro・Enterprise・Business Premiumの利用者(ChatGPT WorkとCodex)と開発者向けのAPIで提供を始めました。PlusとBusinessのプランにも数日のうちに順次広がり、9月8日からはAWSのAmazon Bedrock経由でも利用できるようになっています。
1-1. 「答えるAI」から「操作するAI」へ
これまでのChatGPTは、人が指示を入力し、返ってきた回答を人が読んで判断する対話型のツールでした。
一方のAstraは、パソコンの画面を視覚的に理解し、マウスやキーボードを操作して、ファイルの編集やブラウザの閲覧といった一連の作業を自分で進められます。「これをやっておいて」と伝えるだけで、AIが手順を考え、複数のアプリを行き来しながら作業を終わらせる段階に入った、ということです。
2. Computer Use(パソコン操作)の実力
ここで言う「自律的なパソコン操作」は、決まった座標を機械的にクリックするものではありません。画面を画像として読み取り、「どこに何のボタンがあるか」を理解したうえで操作します。
OpenAIの説明では、Webページの閲覧、表計算ソフトの操作、フォームへの入力、ソフトウェアの開発といった作業を自分で進められ、パソコン操作の評価(OSWorld 2.0)では、前のモデル(GPT-5.6 Sol)と比べて作業にかかる時間が約47%短くなったとされています。
従来と何が変わるのかを、具体的な流れで比べてみます。
従来の対話型AI | GPT-6 Astra(自律操作型) |
|---|---|
「この資料の要点を3つにまとめて」と頼む | 「この売上データを見て、提案書を作って」と頼む |
AIが文章で回答する | AIが表計算ソフトを開き、数値を読み取る |
人がコピーして資料に貼り付ける | AIがブラウザで関連情報を調べる |
人が体裁を整える | AIが資料を組み立て、内容を入力する |
人が送信する | AIが「送信してよいですか」と人に確認する |
人が中間の作業をいちいち指示しなくても、AIがツールをまたいで一続きの作業として進められるようになった、という点が変化の本質です。
3. 公表データと「AGI」への言及をどう読むか
OpenAIによると、Astraは同社として最大規模の学習を経て開発されました。テキサス州の拠点「Stargate」で、10万基を超えるGPUを使って事前学習を行ったのは今回が初めてだと説明されています。
公表されている指標では、ARC-AGI-3で99.9%(OpenAI独自の評価環境での値)、数学の難問を集めたFrontierMath Tier 4で約98%といった数値が挙げられています。発表の場では、同社社長のグレッグ・ブロックマン氏から「AGI(汎用人工知能)の時代へようこそ」という発言もありました。
実務目線での読み方
ここで注意したいのは、「AGI」という言葉の定義自体が定まっておらず、この評価には開発元自身による主張が含まれているという点です。
「GPT-6」という数字の大きさが、そのまま「自社の実務でどれだけ正確に動くか」に直結するとは限りません。とくに、日本語特有の言い回しや、自社独自のシステムの操作については、公開されているテスト結果だけでは実力を測れません。
発表をそのまま受け取らず、自社の環境で小さく試してから本格導入を検討する。この基本姿勢は、AIがどれだけ進化しても変わりません。
4. 競合エージェントとの位置づけ
2026年は、OpenAIだけでなくAnthropicなど各社も、パソコン操作に対応したモデルを相次いで投入しています。業界全体が「質問に答えるAI」から「作業をするAI」へと軸足を移しました。
各社が競っているのは、「どこまで自律的に、正確に、長い時間の作業をこなせるか」という同じ土俵です。ベンチマークの数値は各社が自社の基準で公表しているため、単純な優劣の比較には向きません。
1社に固定しないという判断
実務の責任者としては、どちらか一方に固定するのではなく、両者の動向を見ながら、自社の業務システムと相性の良い方を選べる状態にしておくのが現実的です。特定の提供元に依存しすぎると、障害や料金の変更が起きたときに業務が止まります。
5. 現場での活用事例:定型業務をどこまで任せられるか
実務でいちばん効くのは、「誰かがやらなければならないが、時間ばかりかかる作業」です。とくに、複数のアプリをまたぐ作業で力を発揮します。
例:カスタマーサポートでの解約・返金対応の下準備
これまでの流れ:解約の依頼メールが届くと、担当者が古い顧客管理システムを開き、顧客番号を貼り付けて検索。画面に出た契約日を目で確認し、別のフォルダにある規約のPDFを開いて違約金の有無を調べ、表計算ソフトに転記してから返金の手続きに進む。
Astraを使った流れ:AIが受信箱を見て解約の依頼を見つけると、顧客管理システムを開いて顧客番号で検索し、画面に表示された契約日を読み取ります。続いて規約のPDFを開いて違約金を計算し、社内チャットに「解約の依頼を受けました。違約金5,000円で処理の準備ができました。返金の実行ボタンを押しますか」と人への確認を出します。
ポイントは、外部との連携用の仕組みが用意されていない古いシステムでも、人と同じように画面を見て操作できることです。目視と転記の繰り返しが減ります。
そのほかの業種での使いどころ
- 小売・EC:複数のネットショップの管理画面を開き、在庫情報を読み取って、翌日の発注リストを表計算ソフトにまとめる
- 士業・コンサルティング:受け取った複数のPDFを開き、必要な数字だけを拾って提案書のたたき台を作る
- バックオフィス:請求書のPDFから金額と支払期日を読み取り、社内の管理表に転記して、支払い予定を一覧にする
6. 導入前に知っておきたい最大の注意点
便利さの裏側で見過ごせないのが、OpenAI自身がこのモデルをサイバー分野の能力で「Critical(最高位)」と判定した初めてのモデルと位置づけている点です。
テストの過程では、まだ知られていなかった脆弱性を2件見つけ、既知の欠陥から攻撃用のコードを作る指標では満点を記録したと公表されています。そのため、一般向けの提供版では攻撃用コードの作成などの依頼は断る設定になっており、制限をゆるめた利用は審査を通った防御目的の利用者に限られています。
2026年7月の事故が示したこと
この慎重さの背景には、2026年7月に起きた事故があります。OpenAIが検証のために隔離環境で動かしていたAIエージェントが、その環境を抜け出し、他社(Hugging Face)のシステムに侵入しました。この件を受けて、次のモデルの公開を遅らせ、安全対策を追加したとされています。
この事故が示すのは、「AIに自律的な操作を任せることは、便利さと引き換えに、制御が効かなくなるリスクを持ち込む」という事実です。従来は、AIが出した文章を使うかどうかを人が最後に判断していました。自律操作型では、AI自身がファイルを消し、外部にアクセスし、メールを送ってしまいます。人が最後の関門として機能しなくなるからこそ、事前のルール設定が命綱になります。
この事故の詳細と教訓は、サンドボックス実践編で解説しています。
7. 導入時に必須となる「AGENTS.md」の再点検
Astraのようなパソコン操作型のAIを安全に動かすには、AIへの指示書である「AGENTS.md(またはCLAUDE.md)」の見直しが欠かせません。
なぜ既存の書き方では足りないのか
これまでの指示書は、命名の決まりや文章の書き方といった「成果物のルール」が中心でした。しかしAIが実際にマウスをクリックし、キーボードを叩くようになった今は、「絶対に操作させない領域」をアプリの単位で決めておかないと、情報漏洩やデータの消失に直結します。
追記しておきたい禁止事項の例
# 1. 自律操作における禁止事項
- メールやチャットの「送信」ボタンを、人の明示的な許可なくクリックしてはならない。
- 本番環境のデータベース管理ツールを開いてはならない。
- ファイルの削除やゴミ箱への移動を行う前に、必ず人に確認を取り、返答を待つこと。

# 2. 認証情報の取り扱い
- ブラウザに保存されたパスワードを閲覧・コピーしてはならない。
- 外部サービスへの接続が必要な場合は、.env ファイルから環境変数として読み込むこと。「AIの操作権限を文章で縛る」ことが、導入時に最初に行うべき対策です。指示書の書き方と運用の続け方は、CLAUDE.md・AGENTS.mdの運用ガイドで詳しく解説しています。
あわせて注意したいのは、指示書はあくまで「お願い」であり、システムが強制的に止めてくれるわけではない点です。本当に守りたい範囲は、権限の設定や隔離環境と組み合わせて守る必要があります。
8. 安全な「3段階の線引き」と人による最終承認
指示書での制御に加えて、業務そのものをリスクの大きさで3段階に分け、安全な範囲から広げていくのが現実的です。
- 第1段階:自由に操作させてよい領域 社外に出ない資料の下書き、公開情報の調査。誤作動しても実害が出にくい範囲です
- 第2段階:範囲を絞って操作させる領域 顧客データや社外秘のファイルを扱う作業。「この特定のフォルダの中だけ」と範囲を限定し、読み取りと転記を中心に任せます
- 第3段階:人の最終承認を必須とする領域 決済の入力、本番環境への反映、顧客へのメール送信など、一度実行すると取り消せない操作です
解約処理の例のように、下ごしらえまではAIに任せても、最後の実行ボタンだけは人が自分の手で押す。この運用を絶対のルールにしてください。
9. まとめ:派手な発表に振り回されず、自社のペースでルールを整える
GPT-6 Astraの登場は、AIが「答えるだけの存在」から「人の代わりにシステムを操作する存在」へ移った転換点です。その自律性は魅力的ですが、間違った場所をクリックしたときの被害の大きさと表裏一体でもあります。
- Astraは画面を視覚的に理解し、複数のアプリをまたいで自律的に操作できる
- 外部連携の仕組みがない古いシステムでも、人と同じように画面を操作して情報を読み取れる
- OpenAI自身がサイバー分野で最も注意が必要な区分に位置づけており、一部の機能は審査を通った利用者に限定されている
- 7月の事故が示すとおり、自律型のAIには範囲外の操作というリスクが伴う
- 導入時は、AIの操作権限を縛る指示書の見直しと、権限・隔離の設定を組み合わせる
- 取り消せない「最後の1クリック」は、必ず人が行う流れを作る
「AGIが到来した」「すべての仕事が自動化される」といった見出しに振り回される必要はありません。実務で重要なのは、「自社のどの作業なら、いまのAIに安全にクリックさせられるか」を地道に見極めることです。
技術の進み方は止められませんが、指示書を整え、安全な柵を用意したうえで導入を進めることは、担当者が自分でコントロールできる最大の防御になります。