サンドボックスはAIが操作するコードや処理を安全な隔離空間で動かす仕組み。本番環境への影響をゼロに抑えながらAIに作業させるための基盤技術を、実例を交えて解説する。
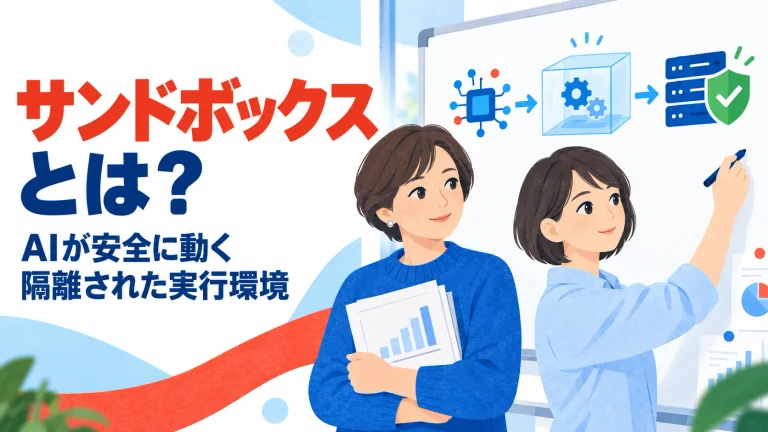
AIにおける「サンドボックス(Sandbox)」とは、AIエージェントやプログラムが実行するコードやファイル操作を、パソコンや本番サーバーの本体からシステム的に隔離された「安全な箱」の中で動かす仕組みのことです。
2026年に入り、Claude CodeやOpenAI Codexといった自律型AIエージェントが普及し、AIが直接ファイルの編集やコマンドの実行、プログラムの公開までをこなす機会が急増しました。しかしその一方で、「AIが間違えて重要なデータを消してしまわないか」「本番データベースに予期せぬ変更を加えてしまわないか」というセキュリティ上の不安を抱く実務担当者も少なくありません。
この「もしAIが間違えても、被害を外部へ広げない」という安全網を提供するのがサンドボックス技術です。本記事では、サンドボックスの基本概念からAIエージェントにおける役割、指示書(CLAUDE.mdやAGENTS.md)との強制力の違い、身近な例、そして実務でAIツールを選ぶ際のチェックポイントまでを解説します。
1. サンドボックスとは何か?「安全な砂場」の基本概念
「サンドボックス(Sandbox)」とは、直訳すると「砂場」という意味です。子どもが砂場の中でどれだけ泥だらけになって遊んでも、公園の敷地外や家の中を汚すことがないように、プログラムを外部から遮断された環境の中で安全に実行する技術を指します。
ITセキュリティの分野では長年使われてきた技術で、主に次のような用途で活用されてきました。
- 不審なファイルの解析:ウイルスやマルウェアの疑いがあるファイルを、隔離されたテスト空間で実際に開いて動作を確認する
- 未検証ソフトウェアのテスト:開発中のプログラムが既存のパソコン環境やOSを壊さないか試す
この「隔離された安全な実験場」という考え方が、いまAIエージェントを現場で安全に動かすための基盤として応用されています。
2. なぜAIにサンドボックスが必要なのか
「AIが自動でコードを書いたり、環境を構築してくれるのは便利だけど、勝手にファイルを書き換えられるのは怖い」という不安は、AI導入を検討する現場でよく聞かれます。
「間違えても取り返しがつく」状況をつくる
AIは優秀ですが、指示の解釈ミスや、誤った内容をそのまま実行してしまう可能性をゼロにはできません。もしサンドボックスのない環境でAIエージェントに作業をさせ、誤ったコマンド(全ファイルの消去や本番データベースの削除など)が実行されれば、取り返しのつかない被害が発生します。
Webアプリ開発の現場では、事故を防ぐために「本番環境」「検証用の環境」「個人のパソコンの環境」を明確に分けて管理します。サンドボックスは、AIに対してもこれと同じ「隔離された検証スペース」を与えることで、「仮にAIが誤作動を起こしても、被害を箱の中だけに留め、本番データには傷ひとつつけない」という安全網を提供します。
実際に起こり得る事故のイメージ
例えば、「不要になった一時ファイルを削除して」とAIに指示したつもりが、指示の解釈がずれて、意図しない上位のフォルダごと削除コマンドを実行してしまう、といったケースが考えられます。人間の開発者でも同様のミスは起こり得ますが、AIは指示された作業を高速かつ大量に実行できる分、被害が広がるスピードも速いという特徴があります。サンドボックスがあれば、こうした誤ったコマンドが実行されても、影響範囲は隔離された箱の中だけにとどまります。
3. AIツールにおけるサンドボックスの3つの防御壁
Claude CodeやOpenAI Codexといった先端のAIツールがコマンドの実行やファイル編集を行う際、裏側では、サンドボックスと許可設定の仕組みによって、主に次の3つの防御壁が働きます。ただし、初期設定の状態はツールによって違います。OpenAI Codexはサンドボックスが最初から有効ですが、Claude Codeは初期状態ではオフで、自分で有効にする必要があります。
①実行範囲の限定(フォルダの制限)
AIエージェントが操作できる範囲を、指定された特定のプロジェクトフォルダの中に限定します。OSのシステム領域や、作業フォルダの外にあるファイルをAIが書き換えようとしても、システム側で遮断されます。ただし、ツールによっては初期設定のままだと作業フォルダの外のファイルを「読む」ことはできてしまいます(Claude Codeのサンドボックスが初期設定で止めるのは書き込みだけです)。機密フォルダは、読み取りも禁止する設定を追加しておくと安心です。
②ファイル操作の確認(承認の仕組み)
重要なファイルの削除や、システム全体に影響を与える書き換えのコマンドが出された際、AIが独断で実行するのを止め、「この操作を許可しますか」という人への確認を挟みます。厳密には、この確認はサンドボックスとは別の「許可設定」の機能で、サンドボックスと組み合わせて使います。
③ネットワーク通信の制限
AIエージェントがローカル環境で動く際、不審な外部サーバーへのデータの自動送信や、許可されていない外部サービスへの接続を、通信のレベルで監視・遮断します。
4. 「ルールファイル」と「サンドボックス」の決定的な違い
AIツールを導入する際、ビジネス側の担当者が陥りやすい勘違いが、「CLAUDE.mdやAGENTS.mdなどの指示書に禁止事項を書いたから安全だ」と思い込んでしまうことです。指示書とサンドボックスでは、制限の強制力の仕組みが根本的に異なります。
指示書は「お願い」、サンドボックスは「防弾ガラス」
- CLAUDE.md / AGENTS.md(指示書):「本番データを消さないでね」「この形式で出力してね」というAIへの言葉によるお願いです。AIは通常これに従おうとしますが、想定外の指示や誤作動が起きた場合、このお願いを守れないことがあります
- サンドボックス(隔離環境):OSやプラットフォームの土台となる部分で、システムとして施される制限です。AIがどれだけ「ファイルを削除したい」と判断しても、許可された範囲の外にあるファイルであれば、システムが壁となってアクセスを拒むため、操作自体ができません
守るべき重要な社内データやシステムがある場合は、指示書での取り決めだけに頼らず、システムとしてサンドボックスが機能しているかをあわせて確認する必要があります。
実務では、指示書とサンドボックスは「どちらか一方を選ぶ」ものではなく、両方を重ねて使うのが基本です。指示書でAIに正しい振る舞いを促しつつ、万が一その指示が守られなかった場合の最終防衛ラインとしてサンドボックスを機能させる、という二段構えの考え方が、安全にAIを活用するうえでの土台になります。
5. 身近な事例:Webブラウザのサンドボックス構造
「サンドボックス」と聞くと最新のAI専用技術のように思えるかもしれませんが、日常的に使っているWebブラウザ(Google ChromeやMicrosoft Edgeなど)にも、同じ考え方が標準で使われています。
なぜ怪しいサイトを開いてもパソコンが壊れないのか
Webサイトを閲覧する際、サイト内のプログラムが勝手にパソコンの中身を覗いたり、ファイルを消去したりできないのは、ブラウザがサイトごとに強力なサンドボックスを設けて動作させているためです(Chromeの「サイト分離」という技術が知られています)。
あるサイトのプログラムが別サイトの通信データを盗み見できないようにするルール(同一生成元ポリシー)もありますが、万が一そのルールを破るような不正なコードが動いたとしても、サイトを囲む「サンドボックスの壁」があるため、パソコン内部のファイルやOSの領域へは簡単には侵入できません。ただし絶対ではなく、ブラウザのサンドボックスを抜け出す脆弱性が悪用された例もあるため、ブラウザを最新の状態に保つことが前提になります。
このように、「最悪の事態が起きても、枠の外へ被害を出さない」というセキュリティの基本の考え方が、ブラウザから最新のAIツールまで貫かれています。
6. ルール指定 vs サンドボックス 比較表
AIの行動を制限する2つのやり方の違いを整理しました。
比較項目 | ルール指定(CLAUDE.md / AGENTS.md) | サンドボックス(隔離環境) |
|---|---|---|
制限の仕組み | 言葉による指示 | OS・システムのレベルでの制御 |
強制力の程度 | お願い | システムによる強制 |
破られるリスク | AIの誤作動や想定外の指示で破られることがある | 設定の抜けやシステムの欠陥がない限り破られない |
主な目的 | コーディングの決まりごと、出力のトーンの統一 | 情報漏洩の防止、データ破壊・不正アクセスの阻止 |
設定の手間 | 文章で「〜しないで」と書くだけで済む | ツールの仕様選定やシステム側の権限設定が必要 |
実務での役割 | 「正しい作業」へ誘導するための案内 | 「最悪の事故」を防ぐための最後の砦 |
7. 導入前に確認すべきセキュリティチェックリスト
自社でAIコーディングツールやAIエージェントを安全に導入するために、製品を選ぶ際や情報システム部門との調整時に確認しておきたい点です。
- 検討しているAIツールは、手元のパソコンやサーバーの環境から隔離されたサンドボックス環境でコードを実行する仕様になっているか
- AIが操作できるファイル・フォルダの範囲を、特定の作業フォルダの中だけに制限できているか
- ファイルの削除や、外部へのデータ送信など取り消しがきかない操作の際に、人への確認を挟む設定になっているか
- CLAUDE.mdやAGENTS.mdなどのルールファイルで、社内の禁止事項を定めているか
- 万が一AIが意図しない操作を行った際に、何を実行したかを追跡できる記録の機能があるか
8. まとめ:サンドボックスはAI活用を推進する強力な基盤
AIエージェントが人の代わりに複雑な作業を進める時代において、「サンドボックス」は単なる難しいセキュリティ用語ではありません。AIに安心して作業を任せるための、確かな安全網です。
- サンドボックスは、AIの操作を隔離された「安全な箱」の中に閉じ込める技術
- 仮にAIが操作を間違えても、本番環境やパソコン本体へ被害が及ばない環境を作る
- CLAUDE.mdなどのルール指定(お願い)と、サンドボックス(システムによる制約)の両方を組み合わせることが欠かせない
- Webブラウザでも使われている、実績のある考え方
「AIエージェントは便利そうだが、誤作動によるトラブルが怖くて導入に踏み切れない」と感じている場合は、そのツールがどのようなサンドボックスの構造を採用しているかを確かめてみてください。安全な「砂場」を用意することが、現場でAIの力を引き出すための確実な第一歩になります。
実際に起きたトラブル事例や、より詳しい運用ルールは、続編の記事で解説しています。