APIキーやパスワードを保管する「.env」ファイルは、うっかりGitHubなどに公開してしまうと情報漏洩や高額請求につながる、経営者も知っておくべき仕組みです。漏洩事故の実態と、AIエージェントを使う際に社内で徹底すべき運用ルールを解説します。
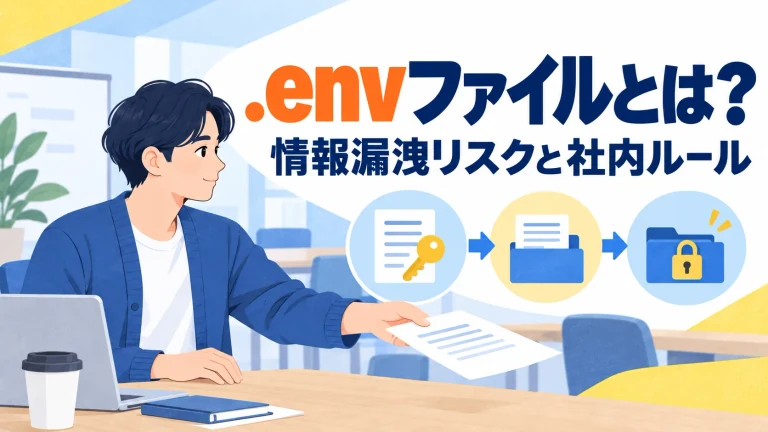
「.envファイル(ドットエンブファイル)」とは、WebシステムやAIツールの開発において、APIキーやデータベースのパスワードなどの機密情報(環境変数)を、プログラム本体のコードから分離して安全に保存するための専用設定ファイル(鍵の保管箱)です。
開発会社やAIエンジニアとやり取りをしていると、「APIキーは.envに設定しておきます」「.gitignoreに追加しました」と当たり前のように専門用語が登場します。一見するとエンジニア専用の技術的なファイルに思えますが、実はこの小さなファイルの扱い方を一歩間違えると、会社の重要な機密情報や顧客データが世界中に漏洩し、大きな損害を引き起こす重大なセキュリティ事故に直面します。
「開発現場の細かいファイル構造までは分からない」とエンジニア任せにするのではなく、非エンジニアの経営者や事業責任者であっても、「なぜこのファイルが必要なのか」「どう管理すべきか」という防犯の基本ルールを把握しておくことが欠かせません。
本記事では、.envファイルの仕組みから、Gitを通じた漏洩事故の実態、最新のAI開発における注意点、そして経営者が今すぐ社内に導入すべき「5つの安全運用ルール」までを実務目線で解説します。
1. .envファイルとは何か?「鍵の保管箱」と環境変数の役割
「.env」は「environment(環境)」の略称です。読み方は「ドット・エンブ」または「ドット・イーエヌブイ」と呼びます。ソフトウェア開発において、システムが動く環境(開発者の手元のパソコン、テスト用サーバー、顧客が使う本番サーバーなど)によって、接続先のデータベースや外部に見せたくない認証情報が変わります。これらの秘密の値をひとまとめにして記録しておくためのシンプルなテキストファイルが「.env」です。
1-1. .envファイルの中身
中身は非常にシンプルで、次のように「名前=値」の形式が並んでいるだけです。
# .envファイルの中身のイメージ
PORT=3000
DATABASE_URL=postgresql://user:password@localhost:5432/mydb
OPENAI_API_KEY=sk-proj-1234567890abcdef...
STRIPE_SECRET_KEY=sk_live_9876543210fedcba...
1-2. コードは「家」、.envは「金庫」
プログラムの世界では、値(データ)を扱う方法として「環境変数(Environment Variable)」という仕組みが使われます。プログラムのコード内に直接「sk-proj-1234...」とパスワードを書き込むのではなく、プログラムには「OPENAI_API_KEYという箱の中身を読み込んで使いなさい」という命令だけを書きます。実際の鍵の値は、システムが動いている環境(.envファイル)から渡されます。
つまり.envとは、家の鍵をひとまとめにしてしまっておく「金庫」のようなものであり、プログラムという「家」そのものとは別々に管理される仕組みになっています。
2. なぜソースコードの中に直接パスワードを書かないのか?【比較表】
プログラミング初心者や非エンジニアからすると、「わざわざ別ファイルに分けずに、プログラムコードの中に直接APIキーやパスワードを書いたほうが手軽では?」と感じるかもしれません。しかし、ソースコードの中に機密情報を直接書き込む行為(ハードコーディング)は、重大なセキュリティ上の悪手です。
比較項目 | コードへの直書き(ハードコーディング) | .envファイルによる分離管理 |
|---|---|---|
セキュリティ強度 | 極めて危険(コード漏洩=即、金庫が開く) | 安全性が高い(コードと鍵が分離されている) |
チーム共有のしやすさ | 共有時に毎回、手作業で鍵の記述を消す必要あり | コードのみ安全に共有可能(各自が手元で.envを作成) |
環境切り替えの手間 | 開発用・本番用で毎回コードを書き換える | .envの中身を差し替えるだけで切り替わる |
クラウド公開リスク | GitHub等に公開した瞬間から悪用され被害が大きい | .envを除外していればコードを公開しても鍵は漏れない |
AIツールへの入力 | AIにコードを読ませると鍵まで渡ってしまう | AIにコードを見せても鍵の生データは含まれない |
コード(処理のやり方)と、環境ごとに変わる秘密の値(.env)を分けるという考え方は「Dotenv」という仕組みとして、Node.js、Python、Rubyなど、ほぼすべての主要な開発言語で広く使われています。
3. .envを安全に守る「.gitignore」と「.env.example」
.envファイルを安全に運用するために欠かせないのが「.gitignore(ドット・ギット・イグノア)」というもう一つの設定ファイルです。
3-1. .gitignore は「持ち出し禁止リスト」
現代の開発現場では、コードの変更履歴を管理する「Git」という仕組みと、それを預けて共有する「GitHub」などのサービスを使います。.gitignoreは「このファイルは記録・共有の対象から除外してください」と指示する除外リストです。ここに .env の名前を書いておくことで、エンジニアがコードをアップロードした際、うっかり秘密の値まで一緒にインターネット上へ送信してしまう事故を防ぎます。
# .gitignoreファイルの中身の記述例
node_modules/
.DS_Store

# 秘密情報が含まれるためGitの共有対象から除外する
.env
.env.local
3-2. .env.example でひな形を共有する
「.envファイルをGitから除外したら、新しく入った開発メンバーがどんな設定値を用意すればいいか分からなくなるのでは?」という疑問が生じます。これを解決するために、開発現場では実際の秘密の値を空欄やダミー値に置き換えた「.env.example(ドットエンブ・イグザンプル)」というひな形ファイルを作成し、コードと一緒に共有します。
# .env.example の中身(枠組みだけを共有)
PORT=3000
DATABASE_URL=your_database_url_here
OPENAI_API_KEY=your_openai_api_key_here
新メンバーはこれをコピーして自分用の本物の.envを作ります。このひな形さえあれば、本物のパスワードをメールやチャットでやり取りする危険な運用をなくすことができます。
4. 実際に起きている漏洩事故の規模と4つの流出経路
「うっかり.envをアップロードしてしまうミス」がどれほどの頻度と規模で起きているか、公開されている調査データを見ると事態の深刻さが分かります。
4-1. 漏洩件数と被害額
- 年間約2,900万件の流出:セキュリティ企業のGitGuardianが公表した調査によれば、2025年だけで2,865万件もの新しい秘密情報が、公開状態のGitHubに書き込まれていました
- AIキーの漏洩が急増:同じGitGuardianの2024年版の調査では、2023年のOpenAIのAPIキーの漏洩件数が前年の約1,212倍に増えています
- 被害額は数億円規模:IBMが2026年に公表した調査では、情報流出1件あたりの被害額は世界平均で499万ドル(日本円で7億円超)。
- 経路1:GitHubへの誤公開 .gitignoreへの記載忘れにより、自動ボットに数分で検知・悪用される
- 経路2:Webサーバーの設定ミス URLの末尾に /.env と打つだけで中身が見えてしまう
- 経路3:チャット・メールでの共有 Slackやメールに値をそのまま貼り付け、ログから流出する
- 経路4:退職者・委託先への放置 契約終了後も、権限が残ったファイルが個人の手元に残り続ける
4-2. 最も多い「GitHubのボットによる数分間の被害」
ある中小企業が外部にウェブアプリの開発を依頼した、という仮の事例で流れを追ってみます。開発の初期段階で、担当者が動作確認のために.envファイルを置き、.gitignoreへの登録を忘れたままGitHubへアップロードしてしまいました。
リポジトリが「公開」設定になっていたため、数日のうちではなく、数分から十数分の間に、自動でインターネットを巡回するプログラム(ボット)にAPIキーを発見されます。気づいたのは月末、クラウドサービスから「利用量が異常です」という通知と、数百万円の請求書が届いてからでした。
4-3. Webサーバーの設定ミスを狙った大規模攻撃
2024年には、セキュリティ企業Palo Alto Networksの調査チーム(Unit 42)が、設定ミスによってWebサーバー上で誰でも見られる状態になっていた.envファイルを狙った大規模な攻撃を報告しています。約11万のドメインが標的となり、9万件を超える環境変数(認証情報を含む)が集められ、クラウド上のデータを盗み出して企業を脅迫する事態に発展しました。
APIキーの先に顧客データベースや決済情報がつながっていれば、単なる高額請求だけでなく情報漏洩事件へと発展し、信用の失墜や法的対応という形で経営を直撃します。
5. 生成AI時代(Claude / ChatGPT)における.envの新たな注意点
近年、ChatGPT、Claude Code、GitHub Copilotなどの「AIコーディングアシスタント」を使ってシステム開発を行う企業が急速に増えています。このAI時代において、.envファイルの取り扱いには新たなリスクが生まれています。
5-1. AIのチャットにパスワードを貼り付ける危険性
プログラムでエラーが発生した際、初心者がやりがちなミスが「エラーログや.envの中身をそのままコピーして、ChatGPTやClaudeのチャット画面に貼り付けて質問する」という行為です。
チャットに貼り付けた秘密の値は、サービス側に会話履歴として保存され続けます。アカウントの乗っ取りや会話共有機能の誤操作によって外部へ流出する可能性があり、個人向けプランでは設定によってAIの学習に使われる場合もあります。一度貼り付けた鍵は「漏れたもの」とみなし、すぐに作り直すのが安全です。
5-2. AIエージェントを安全に使うための「値を見せない設計」
AIに開発作業を依頼する際は、以下のルールを現場に徹底させます。
- 生データは人間が直接入力する:APIキーやパスワードの値そのものを、チャット上で質問したり貼り付けさせたりしない。値の入力は必ず人間自身が手元のターミナルやテキストエディタで直接行う
- AIには読み込み処理だけを書かせる:AIエージェントには「.envファイルを読み込んで動くコードを書いてください」と指示するにとどめる
- CLAUDE.md等でルール化する:AIエージェントにプロジェクトのルールを読み込ませる設定ファイル(CLAUDE.mdやAGENTS.md)に、「.env内の秘密情報をチャットに出力してはならない」と明記しておく
6. 非エンジニア経営者が現場に徹底させるべき「5つの安全運用ルール」
専門的なプログラミング知識がない経営層であっても、自社の開発チームや外部の制作会社に対して以下の「5つのルール」を管理規定として徹底させるだけで、事故のリスクを大きく下げることができます。
ルール1:.gitignore への .env 記載を必須事項にする
すべての開発案件において、Gitでの管理を始める最初の段階で、.gitignore に .env が登録されているかを、プロジェクト立ち上げ時の必須確認事項に組み込みます。
ルール2:社内チャットツールやメールでの生テキスト共有を禁止する
Slack、Teams、Chatwork、メールなどで、.envファイルそのものや、ファイル内のテキスト(パスワードやAPIキー)を直接貼り付けてやり取りする行為を全面的に禁止します。共有が必要な場合は、パスワード管理ツール(1PasswordやBitwardenなど)の安全な共有機能を利用させます。
ルール3:Webサーバーの「/.env」直接アクセス拒否をチェックさせる
Webサイトやシステムを本番公開する際、外部のブラウザから「https://自社のURL/.env」へアクセスを試みた場合に、「403 Forbidden(閲覧禁止)」または「404 Not Found」が正しく返ってくるかを、インフラ担当者や制作会社に必ず確認させます。
ルール4:本番サーバーの.env編集権限を最小限に制限する
開発メンバー全員が、本番データベースのパスワードが入った本番サーバーの.envファイルにアクセスできる状態は危険です。本番環境の変数を変更できる権限は、情報システム責任者など必要最小限の人数に限定します。
ルール5:「漏洩検知ツール」をリポジトリに導入する
人間である以上、「うっかりミス」をゼロにはできません。GitHubの「Secret Scanning(シークレットスキャン)」機能や、漏洩検知ツール(GitGuardianなど)を導入し、万が一鍵が含まれたファイルが送信されそうになったときに自動で検知・警告する二重の安全網を用意させます。
7. 外部の開発会社・委託先に投げるべき「3つの質問」
自社に専属エンジニアがおらず、外部の制作会社やフリーランスに開発を委託している場合、技術的な詳細を自分で確認できなくても、経営者として以下の「3つの質問」を投げることが強力な管理になります。
- 「.envファイルは、.gitignoreに正しく登録して除外されていますか」 この一言で、基本的なセキュリティ対策が取られているかどうかが分かります
- 「GitHubなどのソースコード保管場所は、公開(パブリック)設定になっていませんか」 社内用のツールや開発中のプロジェクトが、意図せず誰でも見られる状態になっているケースは珍しくありません
- 「担当者が交代・退職した際、古いAPIキーやパスワードをすぐに無効化して再発行する体制はありますか」 退職者や契約終了後の外部委託先が、古い秘密の値を使って社内システムにアクセスできる状態が放置されているのは、よくある事故の一因です
この質問に対して即答できない、あるいは「確認したことがない」という返事が返ってくるようであれば、それ自体が運用改善のサインです。
8. 今日から始める.envファイル安全管理チェックリスト
自社のシステム開発現場や外部委託先のセキュリティ管理状況をチェックするための簡易シートです。
- すべての開発プロジェクトで、.gitignore に .env が登録されているか
- 開発者のGitHubリポジトリ(特に公開設定のもの)に、.env ファイルが誤ってアップロードされていないか
- 本番公開しているWebサイトのURLの末尾に /.env と入力したとき、中身が表示されずアクセス拒否されるか
- 社内のSlackやメールで、APIキーや.envの生テキストを貼り付ける行為が常態化していないか
- 新メンバー向けの設定サンプルとして、鍵の値を空欄にした .env.example ファイルが用意・活用されているか
- 契約終了や担当者変更時、古いパスワードやAPIキーを再発行するルールが機能しているか
9. まとめ:.envファイルの適切な管理は企業の防犯対策
.env ファイルは、プログラムのコードと機密情報を切り離して管理するための、地味ながら極めて重要な仕組みです。この分離が崩れる瞬間、つまり秘密の値がコードと一緒にインターネット上へ出てしまう瞬間に、金銭的な被害だけでなく、信用の失墜という形で経営リスクが表面化します。
非エンジニアの経営者が押さえておくべきポイントは、難しいコードの書き方ではありません。
- 「プログラムのコード」と「APIキーなどの秘密(.env)」は必ず分けて管理させる
- .envファイルは、GitHubなどの公開の場やチャット上に絶対に流出させない
- 専門用語を覚えることよりも、「確認する習慣」と「担当者に質問できる関係」を持っておく
この基本原則を社内の「共通言語」として定着させることが、AIや最新のテクノロジーを安全かつスピーディに事業へ取り入れ、企業の価値を高めていくための最も確実な防犯対策となります。AI活用が広がるほど秘密の値を扱う場面は増えていきます。今のうちに社内のルールを一度点検してみることをおすすめします。